1|前言(結論先說):我花了兩天確認手機安全,所幸全身而退
先說結論:
我誤點了釣魚信件。
第一秒察覺不對勁,立刻停卡、凍結帳戶、撤 App、重設密碼,
經過 48 小時觀察 iPhone 是否有異常——
確定沒有木馬、沒有遠端控制、沒有自動開啟 App、沒有異常流量。
我是幸運的,但運氣不能當習慣。
這篇文章寫給所有用 iPhone、常收銀行簡訊、也可能像我一樣忙到不小心點錯的人。
只要你處理得夠快,釣魚信件真的傷不了你。
2|事情經過:真銀行通知 + 偽裝釣魚信件,我被時間差誤導了
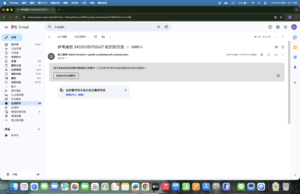
事情是這樣開始的。
最近我確實收到銀行寄來的「裝置異動通知」。
因為是真信件,我就以為後續類似通知都是真的。
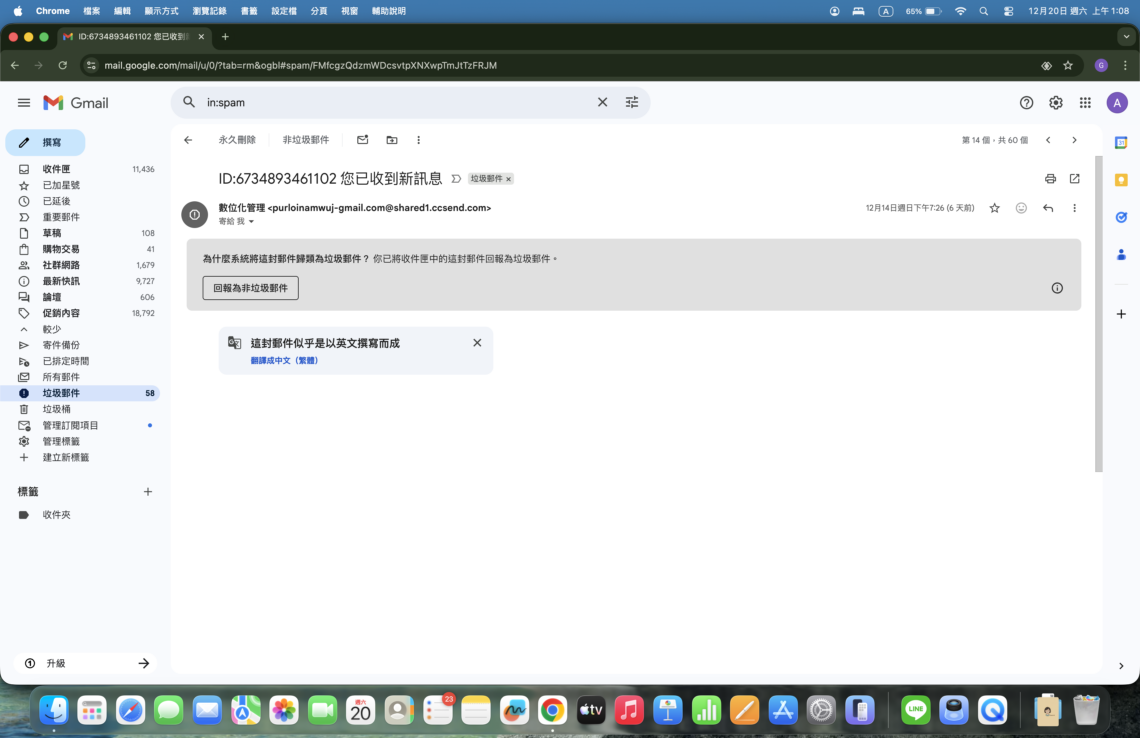
就在這時候,釣魚信件進來了。
-
信件外觀像中國信託
-
貼著假客服、假裝置異動
-
Google 第一次有擋圖片,我按了「取消訂閱」(我當時以為是廣告)
-
第二次 Google 直接顯示圖片,我以為是銀行寄的,就點了
當下點下去的瞬間,我整個人驚醒。
那一刻我的腦袋只有一件事:
這不是銀行。這是詐騙。
不能再給他任何訊息。不能再下一步。
我立刻關掉視窗,然後做了人生最快的五件事:
-
打給中信確認
-
停卡
-
凍結帳戶
-
通報銀行
-
記錄時間、網址、信件來源
接著就是一連串的「搶救手機」「保護帳戶」的行動。
提醒 :我跟銀行人員聊到這件事,他說他在網路上看到最近中信的詐騙案件特別多。
3|處理過程:我如何在 2 分鐘內阻斷可能的風險
下面是我真實做的流程,你可以直接照抄、存進記事本。
(1)立刻刪除所有金融類 App(隔離手機)
包含:
-
銀行 App
-
證券 App
-
momo、全聯、家樂福等購物 App
-
任何儲存信用卡資料的 App
為什麼?
因為如果有木馬、惡意腳本、遠端注入,這些 App 可能第一個被鎖定。
刪掉就是最乾脆的隔離方式。
(2)立刻停卡、凍結帳戶、重新驗證身份
我是直接打給中信,讓他們幫我:
-
停止信用卡功能
-
凍結帳戶
-
確認沒有異常交易
-
更新本人身分資料
財務問題一定要「當事人親口講」,不要用信件、不要用 App。
(3)全面更新密碼(含 Google)
包含:
-
Google
-
Yahoo
-
IG、FB
-
momo
-
任何銀行
-
證券
釣魚信件最常偷的不是卡號,而是你的 Gmail。
因為只要拿到 Gmail,他就能重設你所有帳號。
(4)改用電腦交易(暫時隔離手機)
為什麼?
怕 iPhone 萬一真的被植入惡意設定檔,
金融 App 開啟會被監聽或被劫持畫面。
隔離手機,是最安全的。
(5)觀察 iPhone 48 小時,確認以下重點
我觀察:
-
電量是否異常耗損
-
背景 App 是否不正常跳出
-
Safari 是否跳奇怪頁面
-
App 有沒有自己啟動
-
網路流量是否異常
-
VPN 是否自己被新增
-
裝置管理是否多了「未知描述檔」
結果全部正常,才確定安全。
4|iPhone 的安全設置:哪些地方一定要檢查?
很多人誤以為「iPhone 不可能中毒」。
錯,大部分狀況是不會,但 點釣魚連結後仍有風險。
以下是我做的檢查:
(1)設定 → 一般 → VPN 與裝置管理
重點是:
-
有沒有陌生 VPN
-
有沒有你沒安裝過的描述檔(profile)
如果出現陌生的 MDM 描述檔,那就危險了。
通常會立刻被遠端控制。
我沒有,所以安全。
(2)設定 → 隱私權與安全性 → 封閉模式
封閉模式是 iPhone 的最高防護,只要開啟:
-
恶意程式無法注入
-
設備無法被遠端植碼
-
Safari 會自動阻擋危險腳本
這是點到陌生信件後必開的功能。
(3)Apple 本身的限制讓「隱私竊取」變得不容易
Apple 強制要求:
-
你不同意,他不能看螢幕
-
你不同意,他不能聽聲音
-
你不同意,他不能存取資料
所以只要你當下沒授權,
駭客很難直接控制 iPhone。
(4)但不是什麼都安全:來路不明 App 一樣能讓你崩盤
不要以為 iPhone 不能安裝木馬。
裝錯 App 你一樣會毀掉手機。
只要你:
-
裝非法來源 App
-
裝不明描述檔
-
裝越獄工具
-
裝惡意 VPN
你一樣會被完全控制。
如果不幸被控制,先拔 SIM 卡(斷網最重要)。
5|Chrome 安全瀏覽防護:你一定要開的功能(Android、Mac、PC 通用)
雖然這次事件發生在 iPhone 上,
但大部分人都會用 Chrome 來查資訊、開信件連結。
要避免再次掉進釣魚陷阱,
Chrome 的安全防護一定要開「強化防護」。
以下步驟請完整照做:
Chrome → 設定 → 隱私權和安全性 → 安全性 → 強化保護(Enhanced protection)
開啟後,Chrome 會:
-
即時偵測危險網站
-
偵測釣魚連結
-
阻擋惡意檔案下載
-
主動分析可疑行為
-
用 Google Safe Browsing 系統保護你
它的效果比「標準保護」強數倍。
這是所有安全專家都會開的選項。
如果你曾點過釣魚信件,Chrome 強化防護是必開項目之一。
一但開啟,在所有設備同時作用。
6|總結:我為什麼能全身而退?因為我做對了三件事
這次事件我雖然上當,但我也因此明白:
決定你是否安全的,不是你有多小心,而是你反應有多快。
我能全身而退,因為我:
-
當下就阻斷:不輸入、不回覆、不點第二步
-
隔離手機:把金融 App 全部刪掉
-
掌握主動:停卡、凍結、改密碼、觀察手機
以及
我沒有把任何資訊輸入釣魚網站。
這是最關鍵的一點。
7|結論:不要以為安全是理所當然,安全是習慣累積出來的
從今天起,我對以下通知「再也不敢嫌煩」:
-
Google 安全提示
-
銀行登入通知
-
異常裝置信件
以前覺得吵,
現在覺得那是救命訊號。
最後提醒:
-
不要點陌生信件
-
不要輸入銀行帳密
-
不要安裝不明 App
-
不要相信「你得獎了」「帳戶異常」
-
不要低估詐騙集團的技術
這次雖然有驚無險,
但我學到的教訓比驚嚇還更重要。
安全永遠要練習,
不是等出事才補救。
8 | 2025/12/31 後續
今天我又再度接到一封詐騙信件,
這次我很積極一眼從主旨就看出來是詐騙信件。
不點開,立刻把它丟到垃圾桶。